

TERMIX : SSH, bureau distant et métriques réunis dans une seule console self-hosted
⏱️ Temps de lecture estimé : 4 minutes
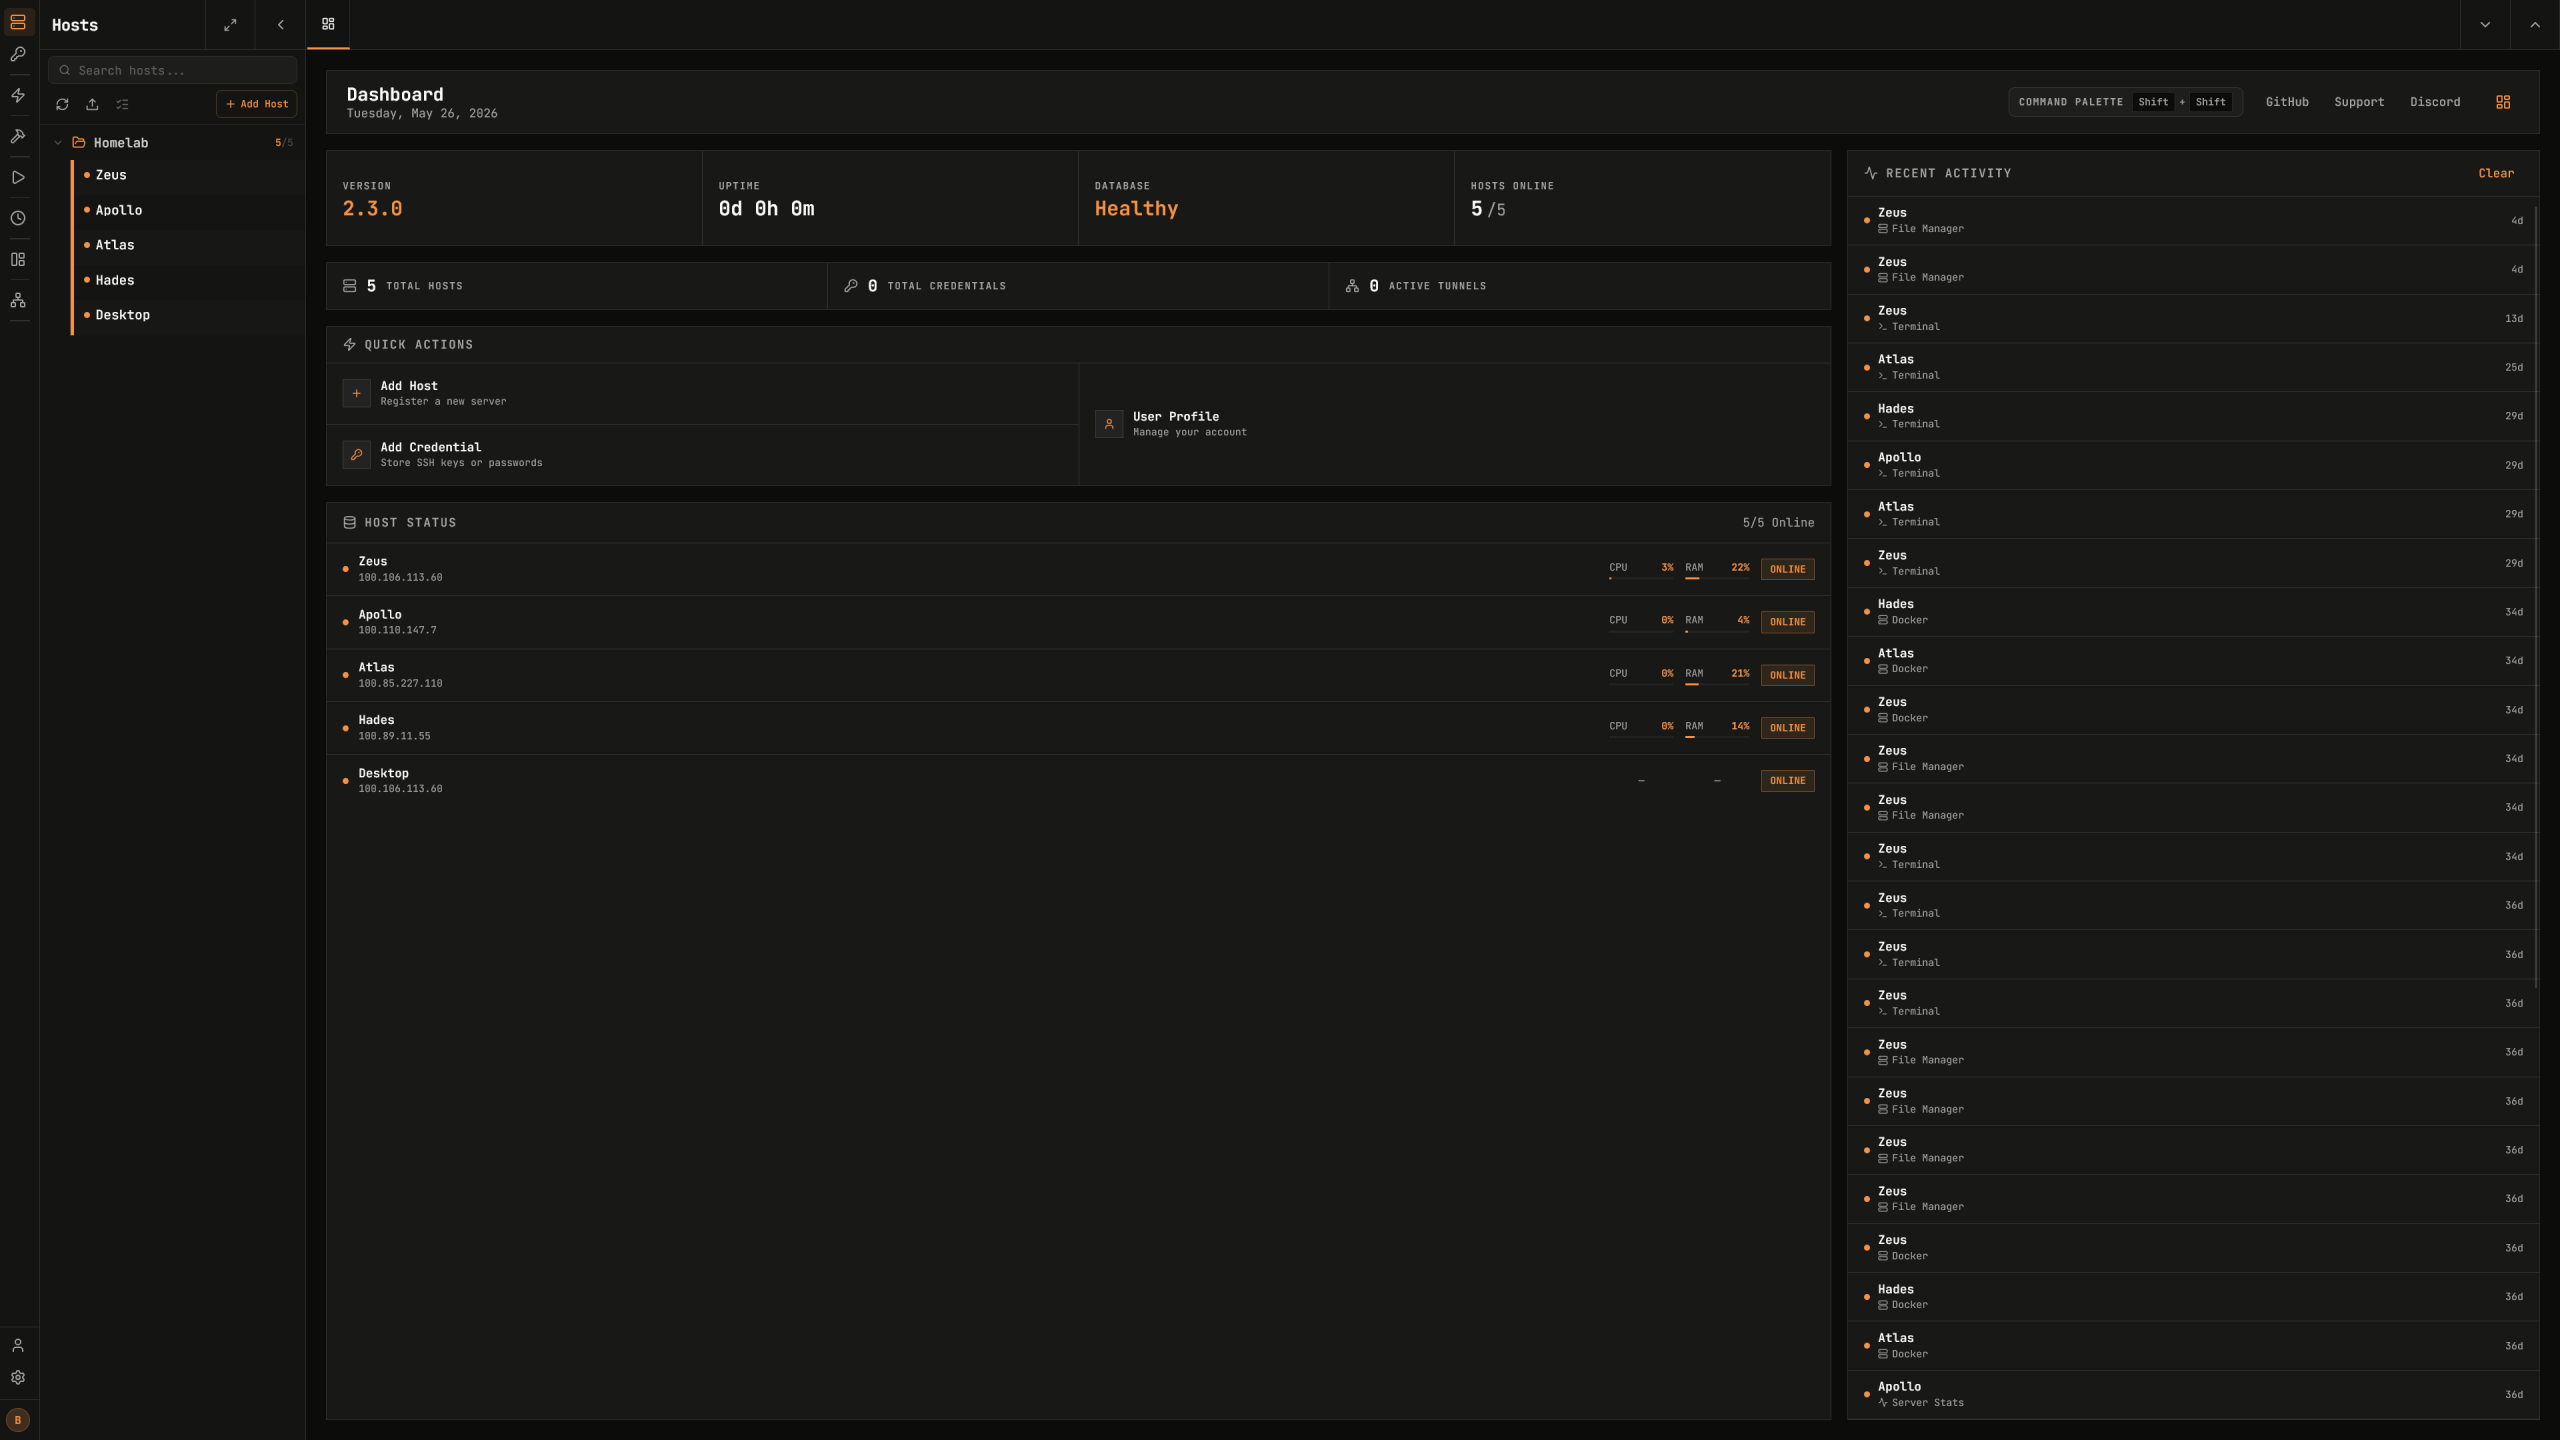
📌 TERMIX est une plateforme self-hosted de gestion de serveurs : terminal SSH, bureau distant, fichiers, tunnels, Docker, métriques et automations réunis dans une seule interface, sur web, desktop et mobile. Le projet est open source sous licence Apache-2.0, sans abonnement ni plan payant.
Le README résume la promesse en une phrase : une alternative self-hosted à Termius, qui reste gratuite. En pratique, Termix remplace plutôt quatre onglets. Là où un homelab accumule vite un terminal ici, un client SFTP là, un portail Guacamole et un tableau de monitoring ailleurs, il ne reste qu’une console, dans le navigateur ou l’application desktop.
Le terminal est le socle. Des onglets comme dans un navigateur, un écran scindé jusqu’à six panneaux, thèmes et polices au choix. Une même commande part sur tous les terminaux ouverts, les snippets récurrents se sauvegardent, et les sessions reprennent là où elles étaient, même depuis un autre appareil. Autour, le gestionnaire d’hôtes range les connexions en dossiers imbriqués et tags, déploie les clés SSH, importe vos machines depuis Tailscale ou Proxmox, et une palette de commandes saute à n’importe quel hôte d’un double-appui sur Maj gauche.
Les couches du dessus sont étonnamment complètes. Le gestionnaire de fichiers parle SFTP, édite du code comme des médias, et copie des fichiers d’un serveur à l’autre avec vérification d’intégrité. Le bureau distant affiche RDP, VNC et Telnet dans le navigateur, via Guacamole. Côté conteneurs, Docker et Podman se pilotent depuis l’interface, statistiques et terminal exec compris — le projet précise honnêtement que ça ne remplace pas Portainer.
La supervision, c’est là que Termix dépasse le simple client SSH. CPU, mémoire, disque, réseau, température et même GPU NVIDIA sont collectés sur la plupart des serveurs Linux, avec historique. Vous posez des seuils, les alertes partent vers ntfy, Discord ou un webhook. Les automations enchaînent des étapes derrière un déclencheur — métrique franchie, hôte hors ligne, planification, événement conteneur : relancer un conteneur, réveiller une machine en Wake-on-LAN, notifier. Et les fleets appliquent une commande ou un envoi de fichiers à tout un groupe d’hôtes d’un coup, inventaire OS et kernel inclus.
Côté accès, tout y passe : comptes locaux, OIDC, LDAP, GitHub ou Google, 2FA par TOTP ou passkeys, rôles fins pour partager des hôtes, journal d’audit. L’installation tient en un Docker Compose — un chart Helm existe pour Kubernetes — et les données restent dans une base SQLite chiffrable. Un CLI permet même de scripter le tout : termix ssh 1 ouvre une session depuis votre shell.
Deux nuances. La télémétrie envoie un ping quotidien anonyme, activée par défaut — le projet le documente clairement et une variable ENABLE_TELEMETRY=false la désactive. Et le développement repose essentiellement sur une personne, Luke Gustafson : une cohérence rare, mais un bus factor à surveiller.
Je trouve la démarche convaincante parce qu’elle attaque un vrai problème de dispersion, sans renoncer au self-hosted. Même l’assistant IA, optionnel et désactivé par défaut, propose des changements à approuver sans jamais toucher aux identifiants : les choix par défaut ont été réfléchis. Si vous gérez plus de trois serveurs, le test mérite une soirée.
- 🖥️ Terminal à onglets, six panneaux, une commande pour tous les hôtes
- 🗂️ Fichiers SFTP avec transferts serveur à serveur vérifiés
- 🖱️ RDP, VNC et Telnet dans le navigateur via Guacamole
- 📊 Métriques, alertes ntfy/Discord et automations à déclencheurs
- 🤖 Assistant IA optionnel, désactivé par défaut
- 📦 Docker Compose ou Helm, SQLite chiffrable, Apache-2.0
Sources