

REALM : un seul espace pour piloter tous vos agents de code
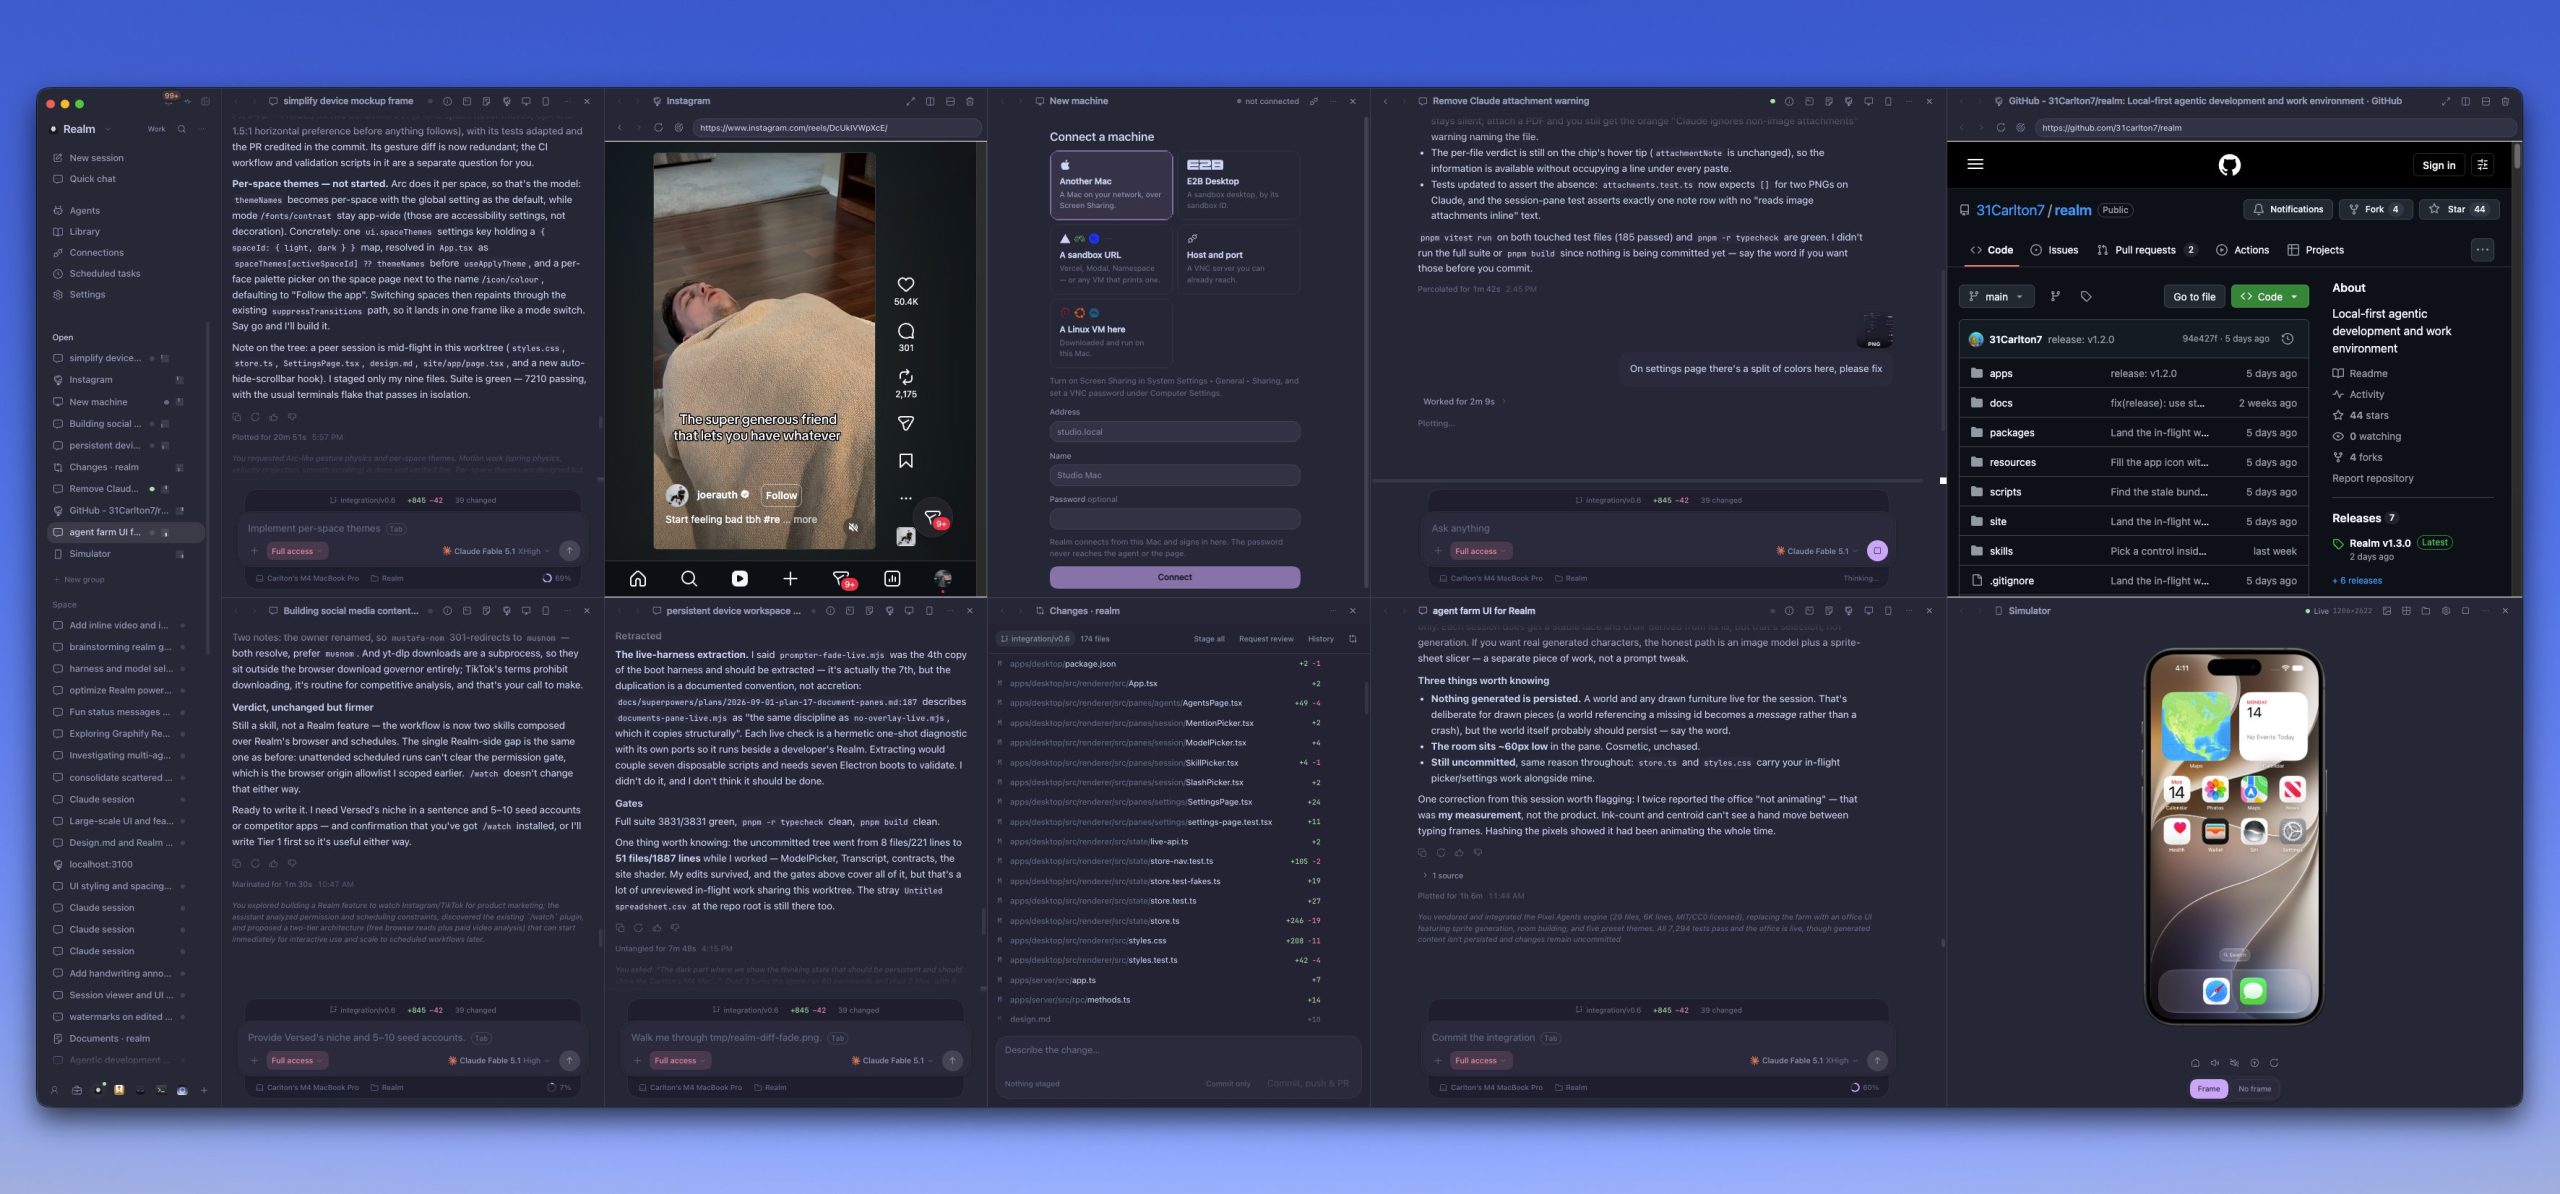
📌 REALM est un plan de contrôle local-first pour macOS : une surface unique où coexistent vos agents de programmation — Claude, Cursor, Gemini, OpenCode, GitHub Copilot et d’autres — en panneaux séparés, avec terminaux, navigateur, simulateur et documents autour.
Le principe tient en une phrase : « One workspace for every coding agent, on your Mac. » Plus besoin de jongler entre cinq fenêtres de terminaux et quatre agents différents. Vous ouvrez REALM, et chaque agent a son panneau. Les sessions, les terminaux, les pages ouvertes et les documents s’organisent en split panes, répartis par profil et par espace de projet.
Chaque session s’appuie sur le CLI de l’agent déjà installé sur votre Mac. Claude tourne via le SDK officiel, les agents qui parlent le protocole ACP (Cursor, Gemini, OpenCode, Copilot, goose, Grok…) partagent un adaptateur commun. REALM détecte ce qui est présent sur la machine et vous indique quoi installer pour le reste — il n’installe rien lui-même.
L’idée de la « context pool » partagée mérite qu’on s’y attarde : au lieu de repartir de zéro à chaque conversation, les agents d’un même espace s’appuient sur un contexte commun, ce qui réduit vos interventions de rappel. Et pour le code, Graphify indexe un checkout en graphe de connaissance consultable par les sessions d’un espace via un seul point d’accès.
Le point fort reste le MCP gateway. Au lieu d’un serveur MCP par agent, chaque session échange avec un unique point d’accès Realm, et les identifiants ou jetons OAuth n’atteignent jamais le CLI de l’agent. Vous configurez vos connexions une fois, dans les réglages de l’espace. Les appels d’outils passent par la vue Activité.
La sécurité de la saisie automatique est le segment qui change tout : un agent qui pilote un panneau navigateur peut vous connecter à un site sans jamais voir le mot de passe. Les identifiants sont chiffrés dans le Keychain macOS, déchiffrés uniquement par le processus principal. Chaque remplissage est validé trois fois : domaine exact, carte d’approbation nominative, et Touch ID. Aucun mot de passe, aucune valeur ne quitte la Keychain. (Les sign-ins restent volontairement manuels pour la 2FA — la double authentification, c’est vous qui la validez.)
Le reste est très bien pensé pour venir d’un produit neuf (août 2026, v1.3.0) : import en lecture seule des transcriptions et mémoires de vos agents existants (Claude Code, Codex, Cursor), données stockées localement dans ~/Realm/, mises à jour signées vérifiées au lancement. En revanche, les builds sont non signés par défaut — prévoyez un clique droit → Ouvrir à la première installation, et éventuellement xattr -cr si Gatekeeper râle.
REALM coche ce que j’attends d’un outil d’orchestration : tout reste local, vos habitudes d’agents sont importées, et la question des identifiants est traitée sérieusement.
Sources