

SHERLOCK : retrouver les comptes d’un nom d’utilisateur sur plus de 400 réseaux, en une seule commande
https://github.com/sherlock-project/sherlock
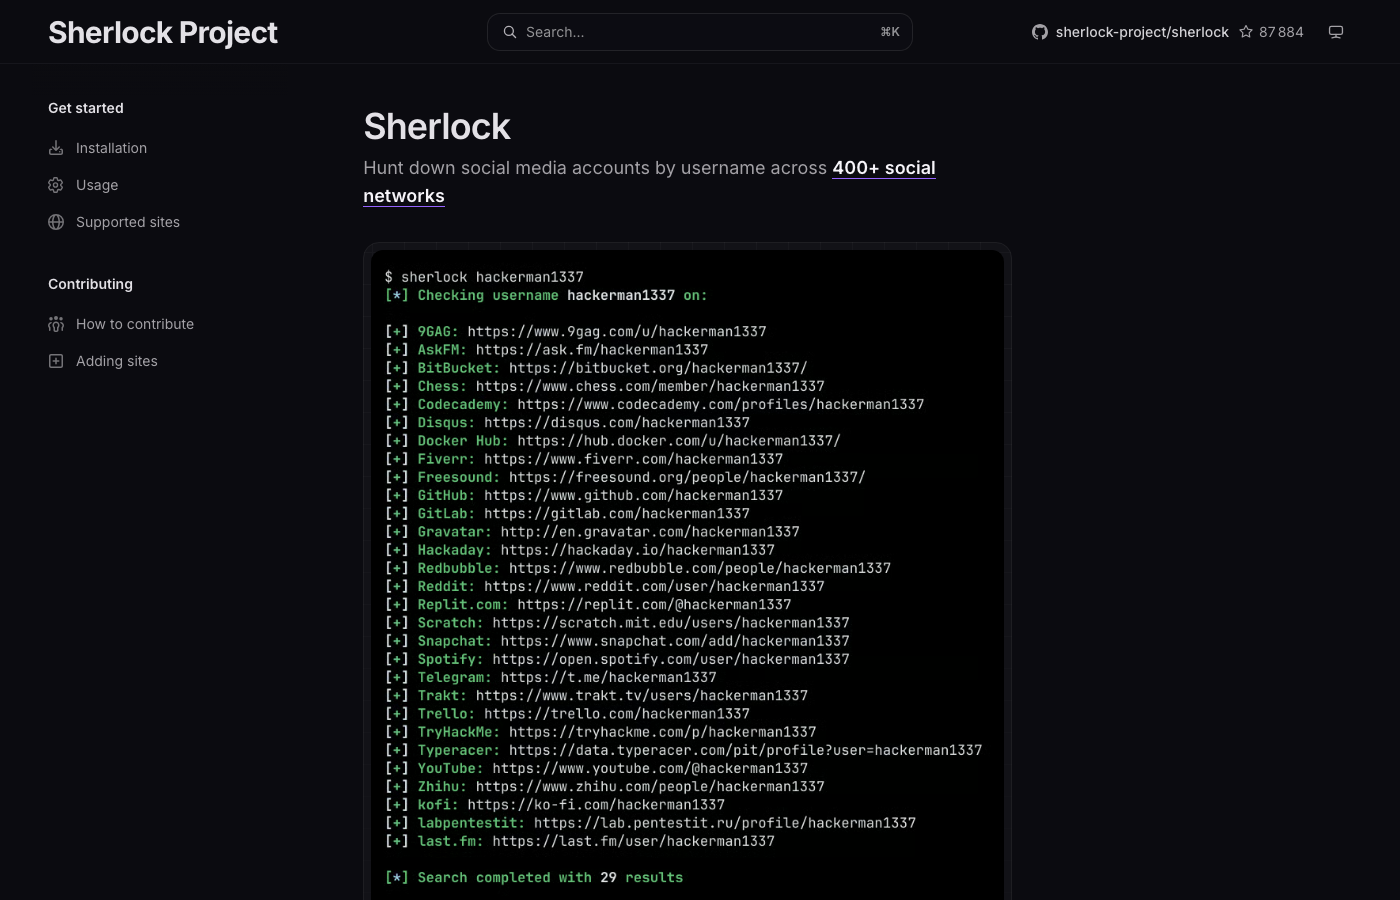
📌 SHERLOCK est un outil de reconnaissance en ligne de commande qui cherche un nom d’utilisateur sur plus de 400 plateformes à la fois. Il lance les requêtes en parallèle, identifie les profils existants, et affiche en quelques secondes une carte de la présence en ligne d’un pseudo — gratuit, open source, sous licence MIT.
Le principe tient en une commande : sherlock user123. Sherlock lance alors des vérifications sur des centaines de sites — réseaux sociaux, forums, plateformes de jeux, sites de partage — et répond avec deux colonnes : ce qui existe, en vert, ce qui n’existe pas, en rouge. Pas de compte requis, pas de clé API, pas de base de données à maintenir : il teste la disponibilité des profils via les endpoints publics des services. Le résultat est enregistré dans un fichier texte par pseudo, ou exporté en CSV, XLSX ou JSON selon les besoins.
C’est le niveau de couverture qui impressionne. La liste officielle des sites supportés dépasse 480 plateformes, marquées NSFW le cas échéant. Le tout est maintenu par une communauté de plus de 200 contributeurs, qui surveillent les changements de structure des sites et corrigent les faux positifs. La version 0.16.0 a justement mis l’accent sur la réduction du bruit, le fléau historique de ce genre d’outil : les détections erronées, dues aux pages « profil non trouvé » qui ne se comportent pas pareil partout.
Côté réglages, Sherlock est riche sans être compliqué. --timeout ajuste la patience des requêtes, --proxy ou --tor passent par un tunnel, --site limite l’analyse à des plateformes précises, --csv, --xlsx, --json et --txt couvrent les formats de sortie, et --nsfw ajoute les sites sensibles au balayage. Le joker {?} dans un pseudo teste les variantes avec _, - et . — utile pour traquer les écarts d’orthographe d’un même nom. L’installation est simple : pipx install sherlock-project, Docker, ou un paquet Homebrew, Kali ou Debian.
Le projet a un historique sérieux. Créé en décembre 2018 par Siddharth Dushantha, il cumule aujourd’hui plus de 87 000 étoiles et 10 000 forks sur GitHub — l’un des outils de sécurité les plus populaires du moment. Le dépôt est actif, avec des corrections régulières, et le site officiel sherlockproject.xyz regroupe une documentation propre : installation, usage, liste des sites supportés et guide de contribution. Rien de superflu, tout est opérationnel.
Mon avis est clair. Pour toute investigation de réputation en ligne, de veille de marque ou d’audit de sécurité, SHERLOCK est la première marche de l’escalier. Il ne fait qu’une chose, mais il la fait massivement et correctement : établir en quelques secondes où un pseudo existe et où il n’existe pas. Ses limites sont assumées : il ne publie rien sur les comptes, il se limite aux noms d’utilisateurs, et sa fiabilité dépend de la coopération des sites ciblés. Enfin, l’usage suppose une éthique : vérifier la présence publique d’un nom d’utilisateur sur des profils ouverts n’est pas une intrusion, mais ce genre d’outil appelle à la prudence. Dans les mains d’un pentester, d’un analyste OSINT ou d’un responsable sécurité, c’est un outil remarquable. Dans celles d’un harceleur, le même outil devient un problème — et c’est précisément pour ça qu’il faut le connaître et savoir le contrer.
Points clés :
- 🔍 Recherche un pseudo sur 400+ plateformes en une commande
- 🐍 Python, open source, MIT, créé en 2018 par Siddharth Dushantha
- ⭐ 87 000+ étoiles, 10 000+ forks, plus de 200 contributeurs
- 📤 Export CSV, XLSX, JSON et TXT, résultats par fichier
- 🔧 Options : proxy, Tor, timeout, sites ciblés, variantes
{?} - 🚫 Drapeaux NSFW inclus, gestion des faux positifs active
- 🧠 Usage éthique : OSINT et audits, pas de harcèlement
Sources :